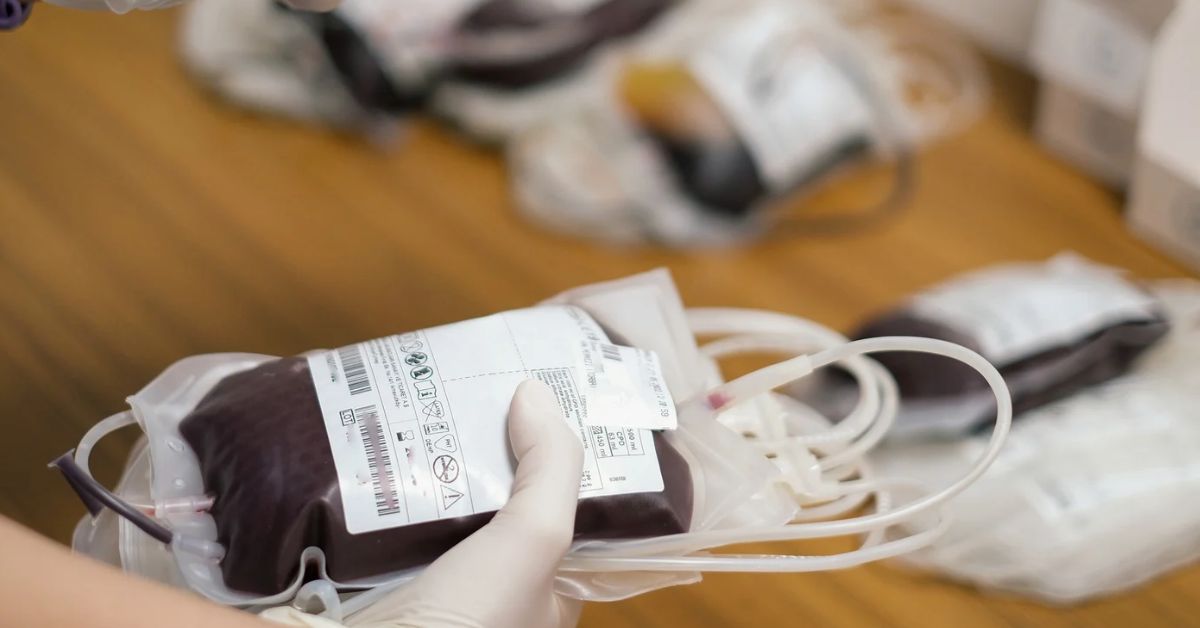
Las autoridades francesas encargadas de salud y ciberseguridad consiguieron detener un ataque informático grave dirigido a varios depósitos del Establecimiento Francés de Sangre (EFS). Este ataque malintencionado intentó modificar remotamente los parámetros térmicos de los sistemas de refrigeración y congelación a niveles muy elevados con el fin de dañar las muestras. Gracias a la rápida activación de los protocolos de alerta, el equipo técnico pudo actuar a tiempo para proteger los almacenes, evitando así pérdidas en las reservas de plasma destinadas a transfusiones y producción farmacéutica.
El problema afectó a los sistemas de refrigeración proporcionados por un proveedor externo en tres centros clave del EFS. Según un comunicado oficial de la institución, las actividades de donación, procesado y entrega de hemoderivados a hospitales y centros médicos se mantienen con total normalidad, sin afectar la salud pública ni ocasionar faltantes en la red sanitaria.
Te puede interesar
Oleada de sabotajes informáticos dirigidos a la cadena de frío en Europa
El incidente ocurrido en los bancos de sangre franceses no es un caso aislado, sino parte de una preocupante serie de ciberataques coordinados contra infraestructuras de refrigeración en Europa. En esa misma semana, varias cadenas de supermercados y empresas alimentarias en diferentes estados miembros reportaron manipulaciones remotas en sus congeladores industriales, causando un aumento indeseado de temperatura y la pérdida de grandes cantidades de productos perecederos con importantes daños económicos.
Los especialistas estudian la similitud en las técnicas empleadas, que estarían dirigidas a vulnerar los softwares de control centralizado de temperatura de proveedores compartidos. La complejidad del método ha generado alerta en los sectores logístico y sanitario, debido al potencial uso de estas tácticas para afectar servicios esenciales.
Investigación del Ministerio de Sanidad y la agencia de ciberseguridad
La Agencia Nacional de Seguridad de los Sistemas de Información de Francia (ANSSI) junto al Ministerio de Sanidad han asumido la investigación para averiguar el origen de la intrusión y quiénes estuvieron detrás del ataque. El análisis se enfoca en revisar los accesos remotos del proveedor afectado y comprobar la integridad de los registros de los sensores térmicos.
Además, las autoridades francesas han solicitado a entidades sanitarias y empresas del sector logístico que refuercen la seguridad de sus redes de control de infraestructuras, buscando un mayor aislamiento frente a conexiones externas y prevenir futuros intentos de sabotaje a la cadena de frío biomédica.
Únete al canal de WhatsApp de Más que al día
Recibe las alertas de última hora directamente en tu móvil.
UNIRME GRATIS AL CANAL