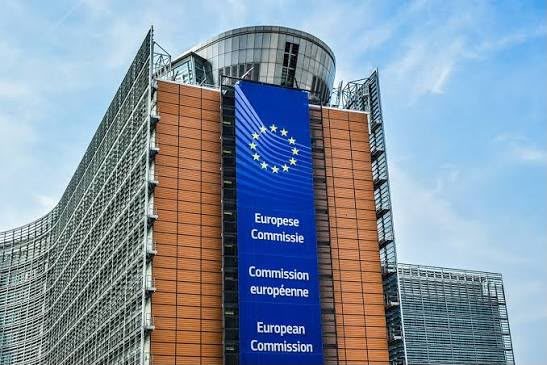
Los sistemas internos de la Comisión Europea fueron afectados por un ciberataque que utilizó una herramienta de inteligencia artificial (IA). Actualmente, se está analizando si esta intrusión, que inutilizó el portal interno de la Comisión durante varios días, pudo comprometer información sensible de miles de funcionarios europeos. El incidente fue detectado el 22 de octubre, aunque no se hizo público hasta este jueves.
Un portavoz del Ejecutivo comunitario señaló que la investigación continúa abierta y que se están adoptando las medidas pertinentes conforme avancen los resultados. Hasta ahora, no se ha encontrado indicio alguno de que la filtración de datos haya impactado a todo el personal de la Comisión. Bruselas no ha vinculado el ataque a ningún grupo específico ni ha confirmado si la amenaza persiste activa.
Te puede interesar
Empleo de la herramienta Artex en el ciberataque
Los atacantes recurrieron a una herramienta de inteligencia artificial denominada Artex, inicialmente creada para simular ataques autorizados y detectar vulnerabilidades. Sin embargo, tanto actores estatales como organizaciones criminales la han empleado para automatizar ataques, logrando obtener accesos privilegiados en un tiempo muy reducido. La semana pasada, el FBI emitió una alerta pública alertando sobre Artex, destacando su uso para acelerar las intrusiones mucho más allá de la capacidad humana.
Según el informe del FBI, desde agosto diversos grupos han utilizado Artex para atacar organizaciones globales, afectando sectores como finanzas, gobierno, tecnología, defensa, semiconductores, energía, salud, industria, telecomunicaciones y despachos legales. En algunos casos, estos accesos privilegiados se consiguieron en menos de tres horas.
Consecuencias del ciberataque en la Comisión Europea
El ataque dejó fuera de servicio la plataforma interna de la Comisión Europea, empleada por funcionarios para gestionar ausencias por enfermedad, vacaciones, trámites internos y consulta de nóminas y remuneraciones. Varios empleados han manifestado, bajo anonimato, preocupación por la posible divulgación de sus datos personales.
Este incidente se enmarca en una serie de ataques híbridos dirigidos a entidades públicas y privadas en Europa. Durante octubre y noviembre, supermercados en Francia, Bélgica y otros países sufrieron ciberataques que afectaron sus sistemas de refrigeración, ocasionando pérdidas considerables. También fueron blanco el banco estatal de sangre de Francia y se registraron amenazas de bomba que afectaron a aviones y centros educativos en distintos países europeos.
Francia ha señalado a Irán como responsable de los ataques a los supermercados, aunque no se ha identificado un solo actor detrás de todos estos episodios híbridos. Estos acontecimientos ocurren en un contexto de tensiones políticas y económicas en Europa, con retos en las relaciones con Estados Unidos, China y la persistente amenaza de Rusia.
Únete al canal de WhatsApp de Más que al día
Recibe las alertas de última hora directamente en tu móvil.
UNIRME GRATIS AL CANAL